CV d’ingénieur cybersécurité : le guide et un exemple analysé
Sur un CV de cybersécurité, tout le monde écrit « SIEM, EDR, pentest, ISO 27001 ». Ce qui compte pour un RSSI ou un responsable sécurité, c’est ce que tu as réellement détecté, corrigé ou fait certifier, et sur quel périmètre. Un inventaire d’outils ne dit ni si tu as tenu un SOC en rotation, ni si tu as fait évoluer la pratique de développement d’une équipe.
Cette page explique ce que regardent les équipes sécurité, comment structurer un parcours qui passe de la détection à la sécurité applicative, puis analyse section par section le modèle ci-dessus, que tu peux reprendre dans le générateur et ajuster à ton propre périmètre. Reste prudent sur les détails sensibles : tu n’as pas à nommer un client ni à décrire une faille non corrigée.
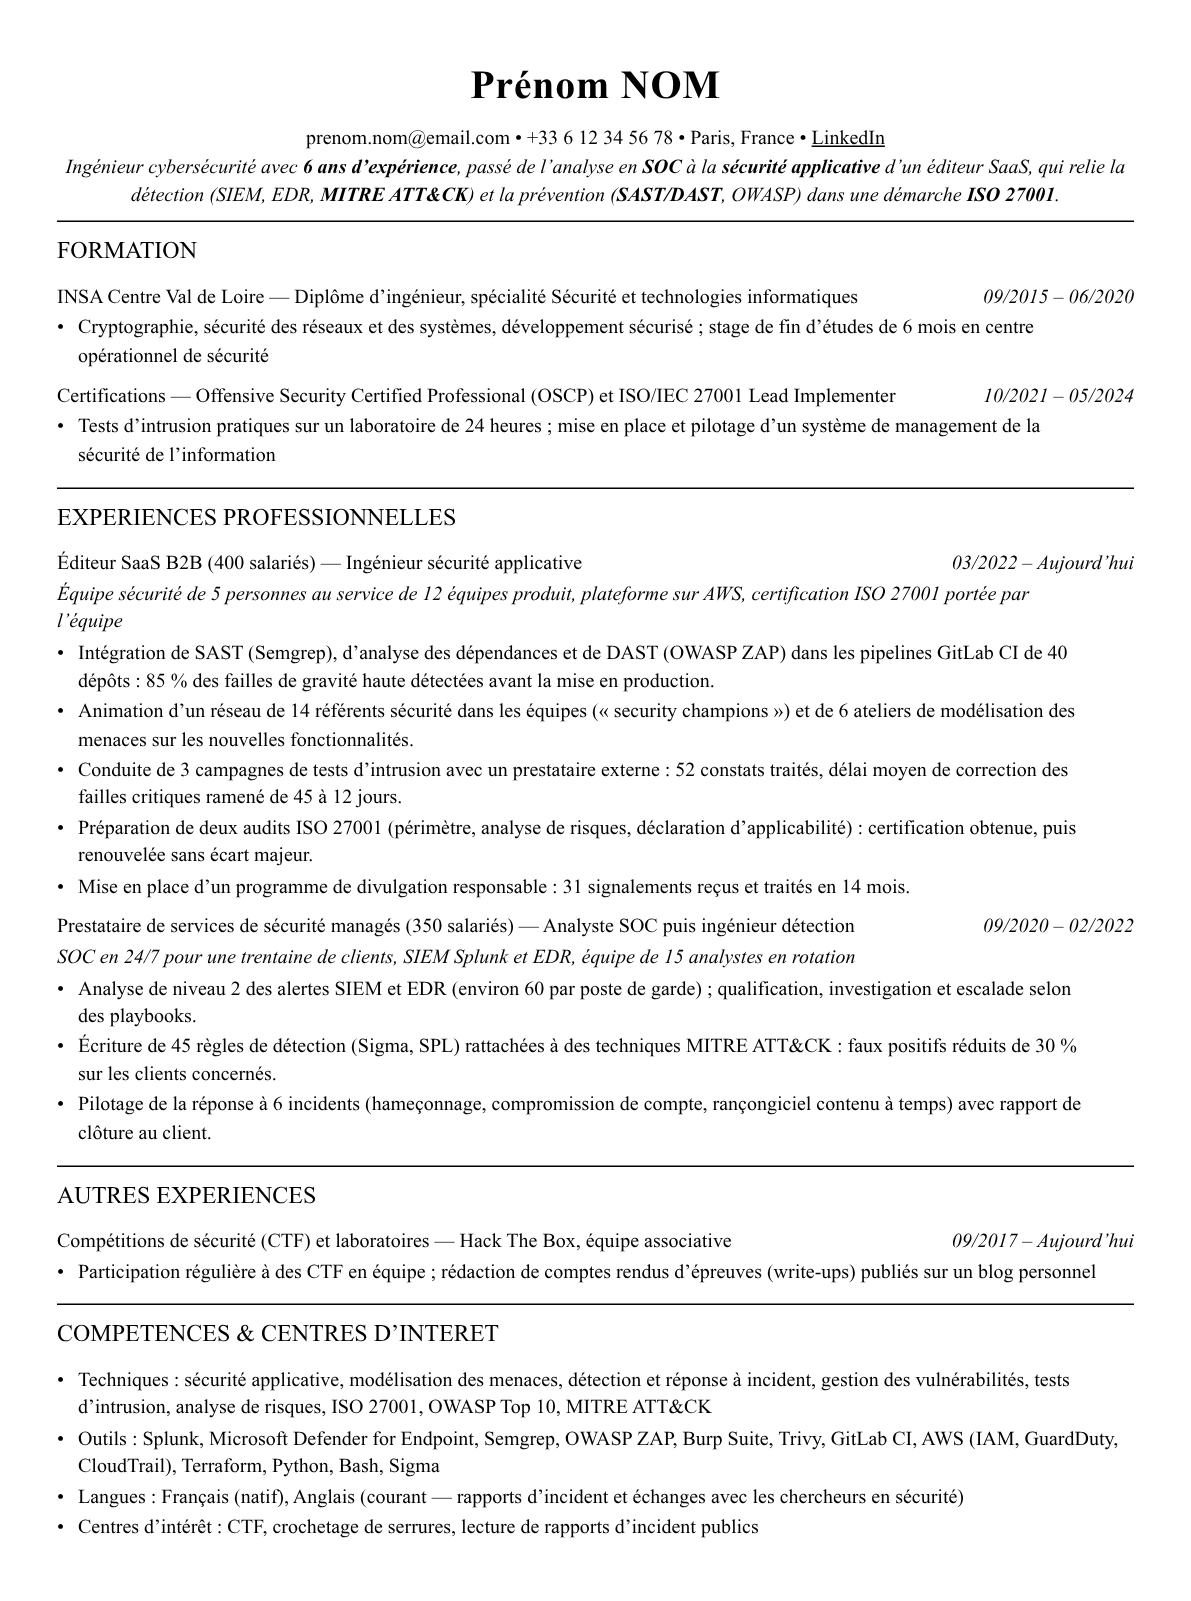
Ce CV est modifiable. Ouvre-le dans l’éditeur, remplace chaque ligne par ton parcours et exporte-le en PDF.
Ouvrir ce CV dans l’éditeurCe que les recruteurs attendent d’un CV ingénieur cybersécurité
- Un périmètre clair : SOC ou sécurité applicative, nombre de clients, d’équipes ou de dépôts couverts, et le niveau de responsabilité (analyse, ingénierie, pilotage).
- Des résultats mesurés sans rien divulguer de sensible : délai de correction des failles, part des failles détectées avant la production, baisse des faux positifs, incidents traités.
- Des référentiels et méthodes cités à bon escient : ISO 27001, MITRE ATT&CK, OWASP, modélisation des menaces, analyse de risques. Le recruteur vérifie que tu les as pratiqués.
- Un lien avec les équipes de développement ou d’exploitation : une sécurité qui s’intègre aux pipelines et aux revues convainc plus qu’une sécurité qui ne fait que contrôler.
Le CV décortiqué, section par section
Chaque capture ci-dessous est extraite du CV ingénieur cybersécurité présenté plus haut. Sous chacune : ce qui la rend efficace pour ce métier, et ce que tu dois y mettre de toi.
1. En-tête et accroche
Du SOC à la sécurité applicative en une phrase
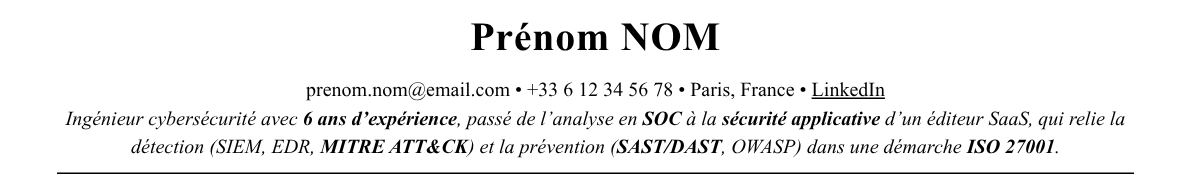
L’accroche raconte la trajectoire du candidat et nomme ses deux terrains : la détection d’un côté, la prévention de l’autre. Elle cite des cadres et des familles d’outils que les offres emploient telles quelles, sans empiler de sigles. Un responsable sécurité comprend tout de suite que le profil sait lire une attaque et corriger ce qui la rend possible.
Ce qui fonctionne
- « passé de l’analyse en SOC à la sécurité applicative » transforme un début de carrière en atout pour comprendre les attaques réelles.
- « SIEM, EDR, MITRE ATT&CK » et « SAST/DAST, OWASP » couvrent les deux versants du métier dans la même phrase.
- « une démarche ISO 27001 » situe le candidat dans un cadre de gouvernance, ce qui compte pour les structures certifiées.
À adapter à ton parcours : Remplace les deux terrains par ceux de ton parcours et de l’offre : si tu n’as jamais travaillé en SOC, garde la sécurité applicative et cite les référentiels que tu as vraiment pratiqués.
2. Formation
Un diplôme de sécurité et deux certifications opposées
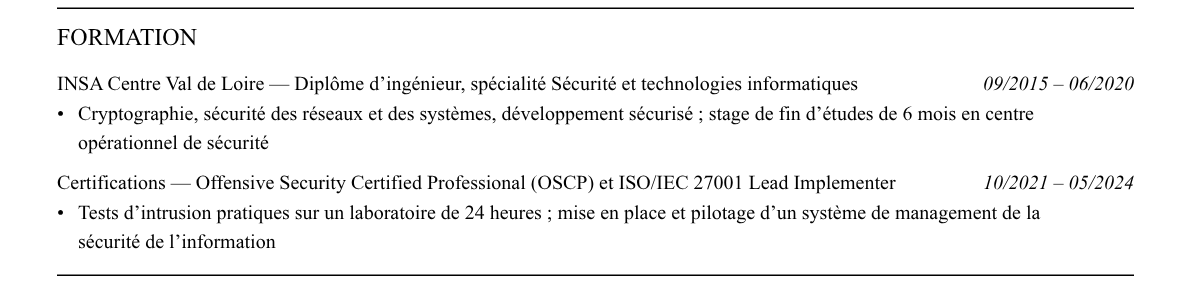
Le diplôme est une spécialité sécurité, avec un stage de fin d’études en centre opérationnel qui annonce le premier poste. Les deux certifications se complètent : l’une, très pratique, atteste d’un savoir-faire offensif, l’autre d’une capacité à mettre en place un système de management. Ce couple répond aux deux familles d’offres visées, techniques et gouvernance.
Ce qui fonctionne
- « stage de fin d’études de 6 mois en centre opérationnel de sécurité » prépare le premier poste d’analyste SOC.
- « Offensive Security Certified Professional (OSCP) » est une certification passée en laboratoire pratique, connue des équipes techniques.
- « ISO/IEC 27001 Lead Implementer » s’accorde avec la puce de préparation des audits de l’expérience actuelle.
À adapter à ton parcours : Ne garde que les certifications qui correspondent à l’offre, avec leur date. Pour un poste de gouvernance, mets en avant celles de management ; pour un poste technique, celles qui sont pratiques.
3. Expériences
Des risques réduits, mesurés sans rien divulguer
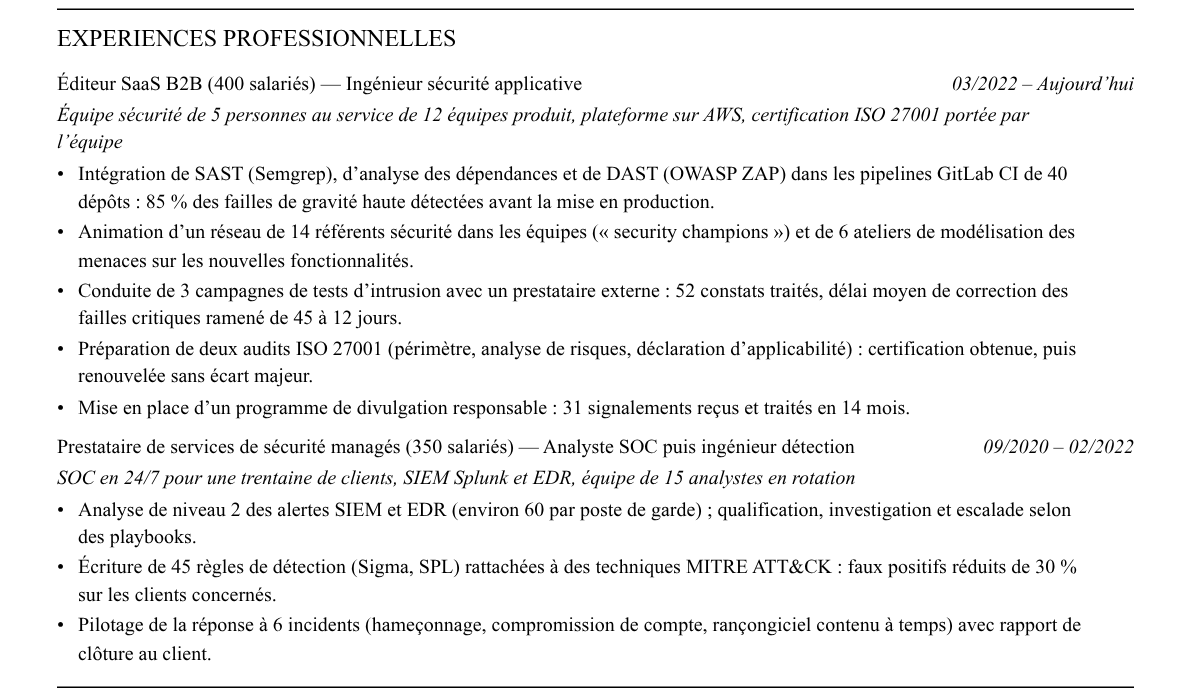
Chaque poste commence par un contexte qui donne le périmètre : équipe de 5 personnes pour 12 équipes produit, ou SOC en 24/7 pour une trentaine de clients. Les puces associent ensuite une action de sécurité à un indicateur, sans citer de client ni de faille. La progression de l’analyse d’alertes à l’ingénierie de la sécurité de développement se lit sans commentaire.
Ce qui fonctionne
- « 40 dépôts » et « 85 % des failles de gravité haute détectées avant la mise en production » donnent l’échelle et l’effet de l’intégration SAST/DAST.
- « délai moyen de correction des failles critiques ramené de 45 à 12 jours » est un indicateur que les responsables sécurité suivent.
- « 45 règles de détection (Sigma, SPL) rattachées à des techniques MITRE ATT&CK » prouve une pratique de la détection, pas seulement l’usage d’un outil.
À adapter à ton parcours : Garde pour chaque poste une puce avant / après sur un indicateur que tu suivais vraiment, et anonymise tout ce qui identifie un client ou une faille non corrigée.
4. Compétences et centres d’intérêt
Pratiques de sécurité d’abord, outils par usage
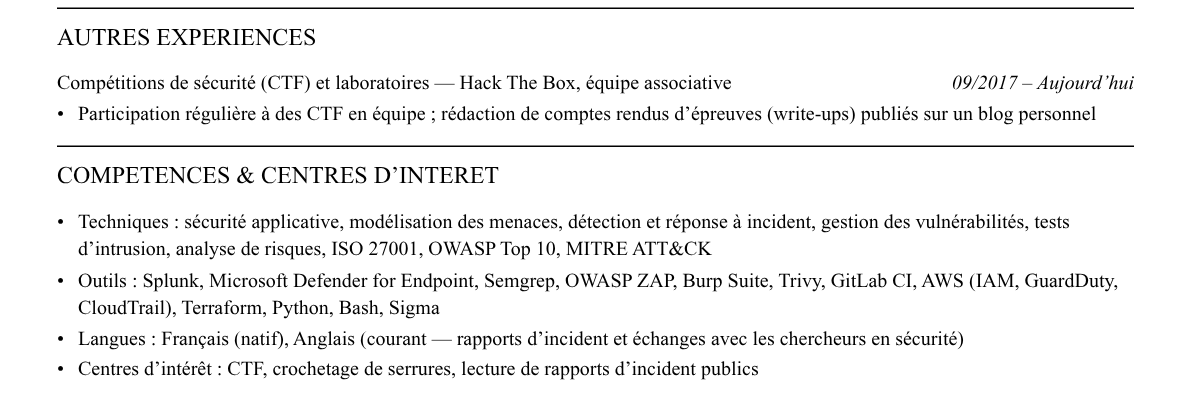
Le bloc place les pratiques en premier (modélisation des menaces, gestion des vulnérabilités, analyse de risques), puis regroupe les outils par usage : détection, analyse de code, cloud, automatisation. La liste est assez complète pour passer un filtre ATS sans devenir un inventaire, et elle reste cohérente avec les expériences. Les CTF de la section « autres » appuient la curiosité technique.
Ce qui fonctionne
- « modélisation des menaces, analyse de risques, ISO 27001, OWASP Top 10, MITRE ATT&CK » place les référentiels au même niveau que les outils.
- « Splunk, Microsoft Defender for Endpoint » correspond au SIEM et à l’EDR cités dans le poste de SOC.
- « Semgrep, OWASP ZAP, Trivy » reprend les outils d’analyse de code, de dépendances et d’images de l’expérience actuelle.
À adapter à ton parcours : Range tes outils par usage et retire ceux que tu ne pratiques plus ; reprends le vocabulaire de l’offre quand il décrit ce que tu fais réellement.
La structure en résumé
- En-tête : Intitulé exact (analyste SOC, ingénieur sécurité applicative, ingénieur détection), années d’expérience et deux marqueurs : un domaine (SOC, AppSec, cloud) et un cadre (ISO 27001, MITRE ATT&CK).
- Expériences : En premier. Chaque poste donne le contexte (taille de l’équipe, nombre de clients ou d’équipes servies, environnement), puis des puces qui relient une action à une réduction de risque mesurable.
- Formation et certifications : Diplôme en une ligne, puis les certifications qui ont un sens pour l’offre (OSCP, CISSP, ISO 27001 Lead Implementer, certifications cloud), avec leur date.
- Compétences : Deux lignes : les pratiques (détection, modélisation des menaces, gestion des vulnérabilités, analyse de risques) puis les outils regroupés par usage.
- Projets, CTF et langues : Les compétitions de sécurité, les write-ups et les laboratoires montrent une curiosité réelle. Précise la langue de tes rapports : l’anglais est souvent demandé.
Compétences et mots-clés ATS
- Détection et réponse à incident : SIEM (Splunk, Sentinel, Elastic), EDR, règles de détection, playbooks, correspondance avec MITRE ATT&CK
- Sécurité applicative : SAST, DAST, analyse des dépendances, OWASP Top 10, modélisation des menaces, revue de code
- Gestion des vulnérabilités et tests d’intrusion : cadrage des campagnes, suivi des corrections, Burp Suite, OWASP ZAP
- Gouvernance : ISO 27001, analyse de risques, déclaration d’applicabilité, préparation d’audit
- Sécurité cloud et automatisation : IAM, journalisation, infrastructure as code, scripts Python ou Bash
Les logiciels de tri (ATS) recherchent les termes exacts de l’offre. Pour un poste en ingénieur cybersécurité, intègre naturellement :
Les erreurs à éviter
- Aligner vingt outils de sécurité sans dire ce que tu as fait avec : « Splunk, Nessus, Burp, Wireshark » ne dit ni ton périmètre ni ton niveau.
- Citer ISO 27001 ou MITRE ATT&CK sans exemple concret : un référentiel mentionné sans action associée se repère tout de suite en entretien.
- Divulguer des détails confidentiels : noms de clients, failles non corrigées ou architecture précise. Anonymise et reste sur les ordres de grandeur.
- Présenter uniquement des certifications : sans réalisations, elles prouvent un examen réussi, pas un impact sur la sécurité d’une organisation.
Le conseil TechCV : Pour chaque poste, ajoute une puce qui montre comment ton travail a changé la pratique d’une équipe : un contrôle intégré à la CI, un délai de correction raccourci, un atelier de modélisation des menaces qui a fait évoluer une conception. Les responsables sécurité cherchent des profils qui font progresser les autres, pas seulement des opérateurs d’outils.
Questions fréquentes
Faut-il passer l’OSCP ou le CISSP pour décrocher un poste ?
Aucune certification n’est universelle. L’OSCP est pratique et valorisée pour les postes proches de l’offensif, le CISSP plutôt pour les rôles de gouvernance et de management. Choisis celle qui correspond à l’offre et place-la sous la formation avec sa date.
Comment parler d’un incident sans trahir la confidentialité ?
En décrivant le type d’incident, ta part dans la réponse et le résultat, sans nommer le client ni détailler la faille : « réponse à un rançongiciel, contenu avant le chiffrement des serveurs de fichiers ». Garde les précisions pour l’entretien.
Un parcours de SOC est-il un atout pour la sécurité applicative ?
Oui, s’il est présenté comme tel : voir des attaques réelles donne une bonne intuition des failles qui comptent. Relie explicitement ce que le SOC t’a appris aux contrôles que tu mets ensuite en place dans les pipelines.
Les CTF ont-ils leur place sur un CV ?
Oui, surtout en début de carrière ou en reconversion : une ligne avec la plateforme ou l’équipe et un lien vers tes write-ups suffit. Ils montrent une pratique régulière, que le recruteur peut vérifier.
Pour aller plus loin
- Les certifications en cybersécurité qui comptent selon le poste visé
- Travailler dans la cybersécurité : SOC, pentest ou gouvernance
- Votre CV de développeur passe-t-il les ATS des scale-up ?
Partez de ce CV ingénieur cybersécurité
Même structure, mêmes rubriques, prêtes à personnaliser. Export PDF d’une page.